IcedIDの感染につながる日本向けキャンペーンの分析
2020年10月下旬から、Shathak/TA551※に関連する攻撃が日本へ複数回行われていることを確認しています。
我々は、Shathakの攻撃状況を数か月にわたって調査しており、本キャンペーンにおいても情報共有できる点があるため、日本向けキャンペーンの特徴とマルウェア感染時の痕跡の確認方法をお伝えします。
※Shathak/TA551は、本攻撃で使用される特徴的なマルウェア配信のためのネットワーク、または本攻撃を行う攻撃者グループのことを指します。
更新履歴
本稿の更新による変更点は次の通りです。
| 更新日 | 更新内容 |
| 2021年1月24日 | 実行痕跡の確認方法にIcedID Coreが登録するレジストリの情報を追記しました。 |
| 2020年11月24日 | 11月20日に発生した日本向けの攻撃について、主に文書ファイルの分析結果、実行痕跡の確認方法およびIoCを更新しました。実行痕跡の確認方法では、これまで記載できていなかったタスク名やファイル生成の複数のパターンを網羅的に記載するようにしました。 |
日本向けのキャンペーンの報告状況
日本におけるメールの報告は、SNS上で行われています。以下に報告を時系列順に示します。
10月27日(火)
https://twitter.com/58_158_177_102/status/1321018548274094082 https://twitter.com/malware_traffic/status/1321211578113511425
10月28日(水)
https://twitter.com/58_158_177_102/status/1321364554048131072 https://twitter.com/malware_traffic/status/1321991386435096581
10月29日(木)
https://twitter.com/58_158_177_102/status/1321581902638186496
11月3日(火)
https://twitter.com/58_158_177_102/status/1323420400185872384 https://twitter.com/malware_traffic/status/1323766476541775874
11月4日(水)
https://twitter.com/58_158_177_102/status/1323761818175594497 https://twitter.com/malware_traffic/status/1324162988429971456
11月5日(木)
https://twitter.com/gorimpthon/status/1324165157245784066 https://twitter.com/satontonton/status/1324185510026207232 https://twitter.com/malware_traffic/status/1324177845678149636
11月20日(金)
https://twitter.com/58_158_177_102/status/1329591778635235328 https://twitter.com/bomccss/status/1329587136354426881
攻撃の全体像
Shathakによる攻撃の全体像は、図1の通りです。メールが届くところから始まり、ユーザがパスワード付きZIPファイルを展開し、文書ファイルを開いてコンテンツを有効にすると、マルウェアに感染します。
通常、感染するマルウェアはオンラインバンキングを狙うマルウェアIcedIDですが、複数のステージで構成されているため、IcedIDとして機能するまでの流れがやや複雑です。感染の流れに関しては「6.4 IcedID の感染フロー」で解説します。

図1 攻撃の全体像
メールの特徴
メールの例を図2に示します。日本向けのキャンペーンでは、メール本文に日本語が使用されています。このようなメールは、Emotetによって配信されたメールと見分けにくいため、以降で解説する特徴を理解しておくことが重要です。

図 2 メールの例
メールには、次のような特徴があります。
- メール本文中にZIPファイルの解凍パスワード記載(パスワードは英数字5-7桁)
- ZIPファイル名は、「Info.zip」、「request.zip」、「< 送信元組織名(アルファベット)>.zip」の3タイプ
- 件名に「Re:」がついており、メールの返信を偽装している
- 何らかの方法で窃取したメール情報を利用してメールが送られる
メールヘッダの例を図3に示します。この例では、送信元が日本のメールアドレスに詐称されていました。
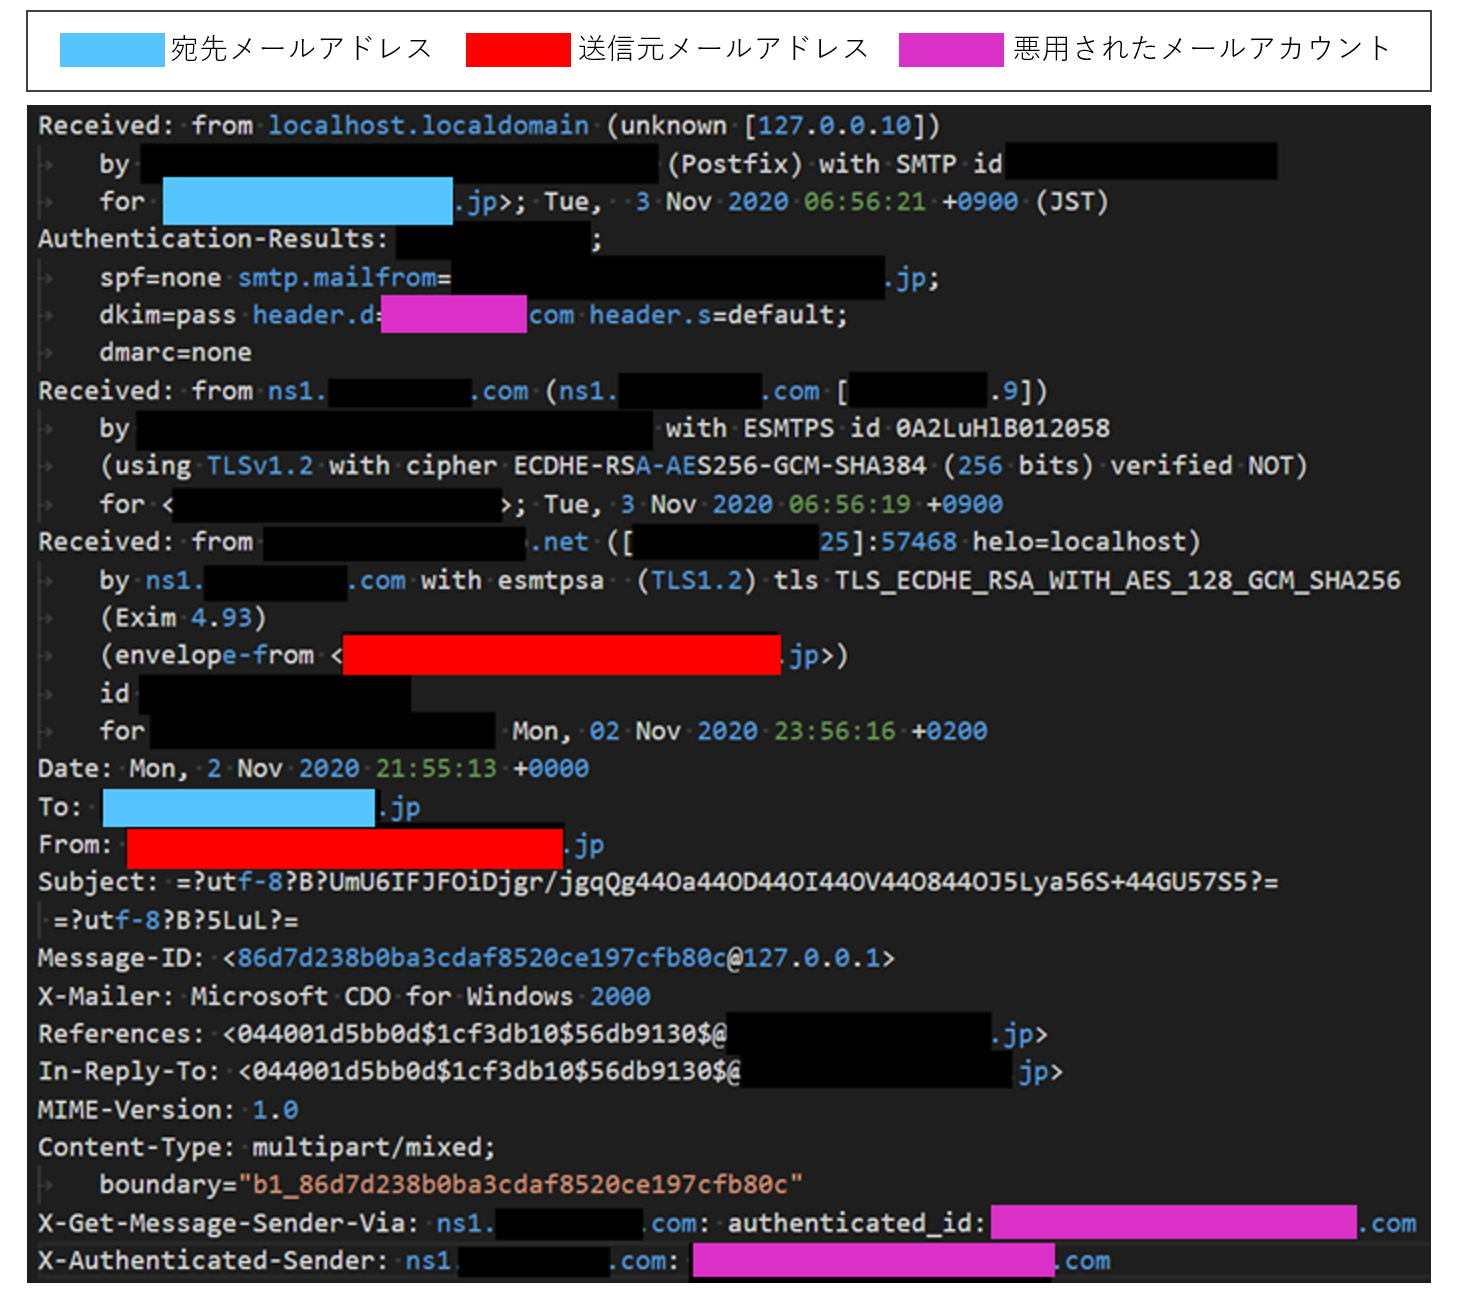
図3 攻撃で使用されたメールのヘッダ情報
攻撃に使用されたメールを分析した結果、攻撃者は、表1の通り、窃取した件名、送信元、メール配信用アカウント、署名を使用します。現在、攻撃者が送信元(envelope-fromのメールアドレス)を詐称してメールを配信するケースと、メールアカウントを侵害してメールを配信するケースの2パターンを観測しており、自組織から本当にメールが配信されているか確認する必要があります。
表1 攻撃メールで使用される情報
| 攻撃メールで使用される情報 | 説明 |
| 件名 | 窃取された実際のメールの件名 |
| 送信元(envelope-from) | 窃取されたメールアドレス |
| 宛先 | 窃取されたメールアドレス |
| メールアカウント | 窃取されたメールアカウント |
| 署名 | 窃取されたメール本文の署名 |
文書ファイルの特徴
メール本文に記載されているパスワードで添付ファイルを展開し、格納されている文書ファイルを開くと、図4のようなデザインの文書ファイルが表示されます。最近の日本向けキャンペーンでは、文書ファイルのテンプレートに日本語が使用されています。
文書ファイルのデザインは、他のマルウェアにおいても共通のものが使用されることもあるため、見た目だけでShathakに関連する攻撃であるかを判断することは困難な場合があります。また、デザインの刷新が行われることもあるため、下記のデザインに限らない点にご注意ください。
Office製品がデフォルト設定の場合、ユーザが文書ファイルを開いて「コンテンツの有効化 」をクリックすると、悪意あるマクロによって、外部からIcedID Installerと呼ばれるIcedIDのインストーラがダウンロードされ、regsvr32.exeなどで実行されます。

図4 文書ファイルの例
同様のデザインの英語版文書ファイルも存在します(図5)。
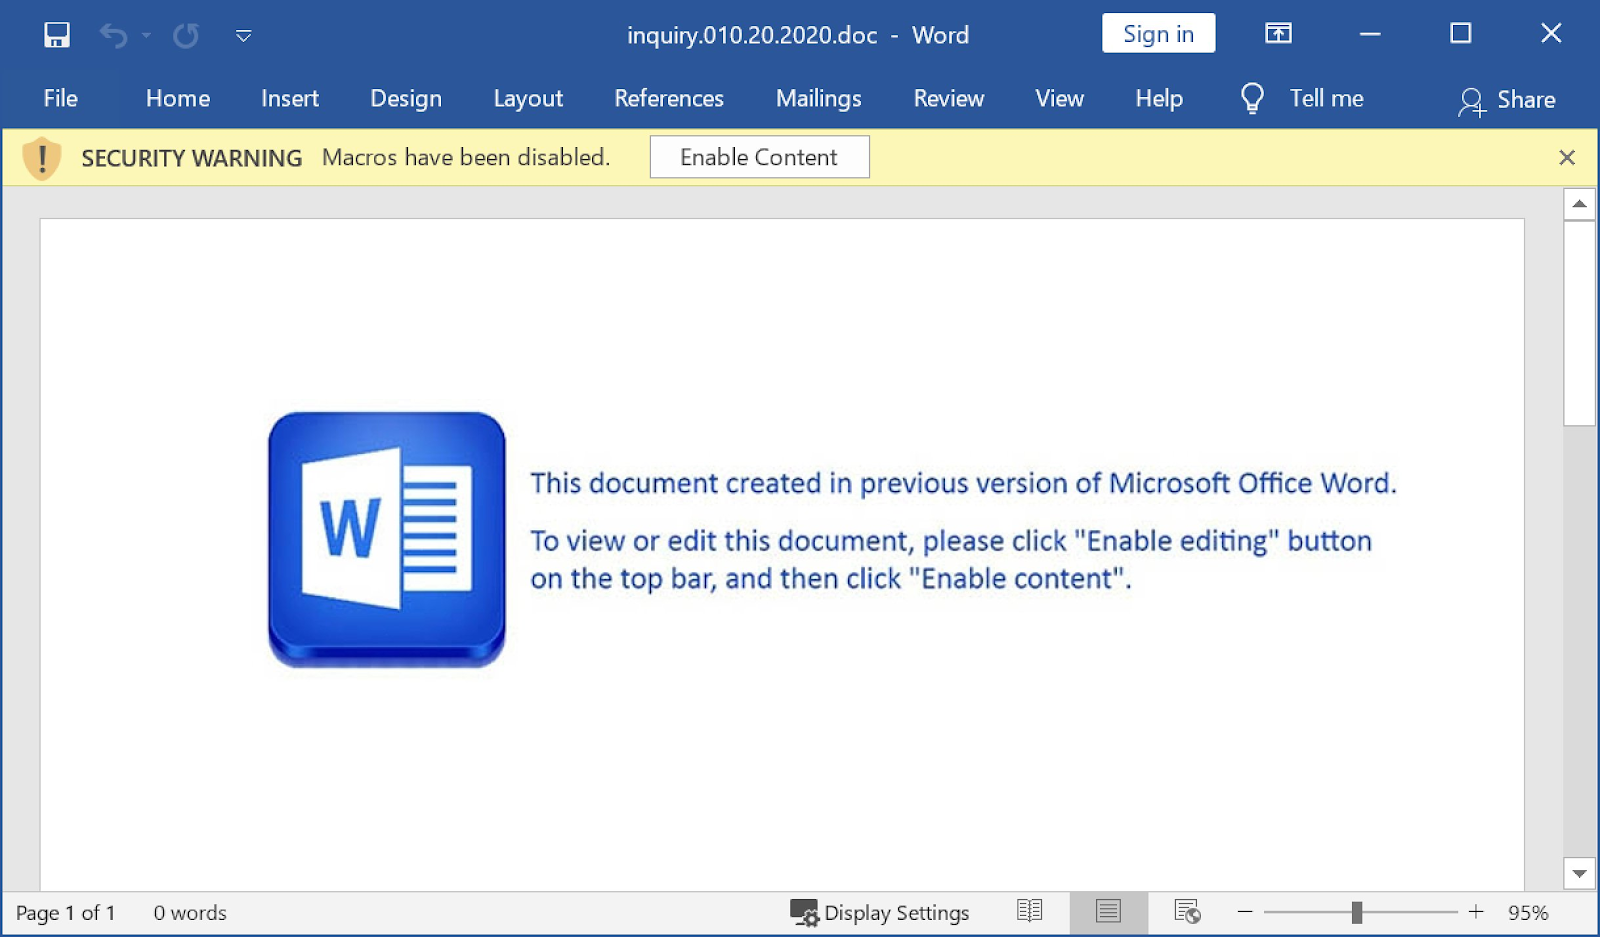
図5 文書ファイルの例(10月20日の海外向けキャンペーンで使用)
我々は本キャンペーンを追跡しており、使用される文書ファイルについても幾度となく変更が加えられていることを確認しています。特に最近の攻撃ではLOLBAS(Living Off The Land Binaries and Scripts)と呼ばれる手法を多用する傾向があり、Windows環境の正規ファイルや機能を悪用するケースが増えています。
一部ですが、これまでの世界的な攻撃で使用された文書ファイルで悪用されたLOLBASの変遷を下図に示します。

図6 文書ファイルで使用されるテクニック変遷(一部)
また、日本国内で直近確認されたキャンペーンに使用された文書ファイルは、少しずつアップデートされており、攻撃へのモチベーションが高いと言えそうです。
以降では、日本向けキャンペーンにおける文書ファイルの動作の変化とサーバからのレスポンスについて解説します。
10月27日、10月28日の攻撃で使用された文書ファイル
10月27、28日の攻撃に使用された文書ファイルは細かな難読化の文字等の違いはあるものの、文書ファイルを開いてからIcedID Installerまでの感染フローに大きな変化が見られなかったため、まとめて示します(図7、図8)。
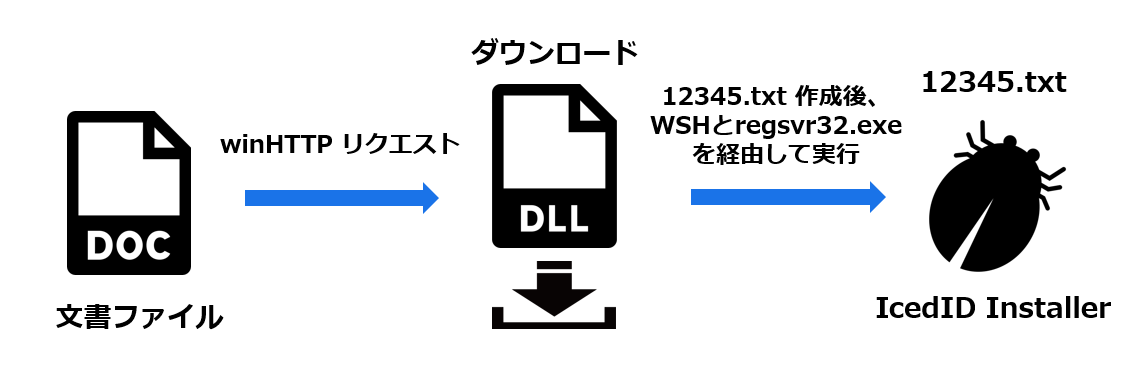
図7 IcedID Installer感染までのフロー(10月27日、10月28日)

図8 文書ファイル実行時のプロセスツリー(10月28日)
動作の流れは、次の通りです。
- 文書ファイルを開きコンテンツが有効化されると、悪意あるマクロが動作します。
- 悪意あるマクロはwinHTTPを呼び出して外部のサーバへ通信し、コンテンツを取得後、c:\users\public\12345.txtとして保存します。
- c:\users\public\12345.txtとして保存したIcedID Installerを、WSHを経由してregsvr32.exeで実行します。
文書ファイルを開いた際に発生する通信は次の図の通りです。悪意あるコードの通信処理においてUser-Agentを指定している部分がないため、「WinHttp.WinHttpRequest.5」となっているのが特徴的です(図9)。

図9 文書ファイル実行時のHTTPリクエスト(10月28日)
10月29日の攻撃で使用された文書ファイル
10月29日のキャンペーンで使用された文書ファイルを27、28日と比較すると、マクロの挙動や作成されるファイル名などが多少異なるものの基本的な挙動に違いは見られませんでした(図10、図11)。
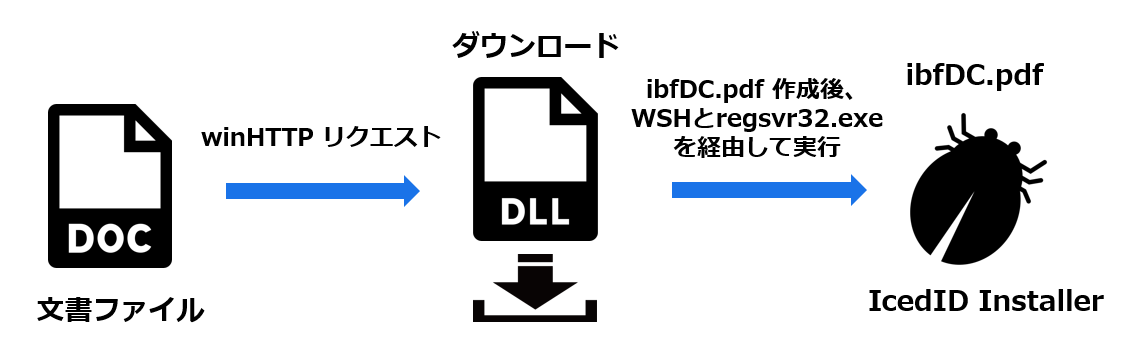
図10 IcedID Installer感染までのフロー(10月29日)

図11 文書ファイル実行時のプロセスツリー(10月29日)
動作の流れは、次の通りです。
- 文書ファイルを開きコンテンツが有効化されると、悪意あるマクロが動作します。
- 悪意あるマクロはwinHTTPを呼び出して外部のサーバへ通信し、コンテンツを取得して%TEMP%\ibfDC.pdfとして保存します。
- %TEMP%\ibfDC.pdfとして保存したIcedID Installerを、WSHを経由してregsvr32.exeで実行します。
文書ファイルを開いた際に発生する通信は、27、 28日と同様、悪意あるコードでUser-Agentを指定している部分がないため「WinHttp.WinHttpRequest.5」となっているのが特徴的です(図12)。

図12 文書ファイル実行時のHTTPリクエスト(10月29日)
11月3日、11月4日、11月5日の攻撃で使用された文書ファイル
11月3日、4日、5日の攻撃に使用された文書ファイルは、細かな難読化の文字等の違いはあるものの、文書ファイルを開いてからIcedID Installerまでの感染フローに大きな差が見受けられなかったため、まとめて示します(図13、図14)。3日、4日、5日の攻撃で使用された文書ファイルを10月27~29日のケースと比較するとIcedID Installerまでの感染フローに違いがあります。

図13 IcedID Installer感染までのフロー(11月3日、11月4日、11月5日)

図14 文書ファイル実行時のプロセスツリー(11月3日)
動作の流れは、次の通りです。
- 文書ファイルを開きコンテンツが有効化されると、悪意あるマクロが動作します。
- 悪意あるマクロは、正規のmshta.exeを%TEMP%\in.comとしてコピーします。
- 次に、悪意あるマクロは文書ファイルプロパティのカテゴリからデータを取り出し、 rot13でデコードしてhtml形式に変換後、%TEMP%\in.htmlに書き込みます。
- 2.を使って3.を読み込み実行します。
- 読み込んだhtmlがJavasScriptを呼び出し、ActiveXObjectを利用して悪意ある文字列(不要な文字列が付加されたJavaScriptコードをBase64エンコードしたもの)をレジストリに書き込みます。
- 次に、HTMLがVBScriptを呼び出し、 ActiveXObjectを利用してレジストリに書き込んだ文字列を取り出して変数に格納後、レジストリのデータを削除します。
- 変数に格納した文字列をBase64デコードし、不要な文字列を削除してJavaScriptとして実行します。
- 加えて、HTML内に格納された反転したBase64エンコード文字列をJavaScriptに渡します。
- JavaScriptは、渡された文字列を反転+Base64デコードして通信先を取り出します。
- JavaScriptがmsxml2.xmlhttpを呼び出して外部のサーバへ通信し、IcedID Installerを取得して%TEMP%\temp.tmpとして保存します。
- %TEMP%\temp.tmpとして保存されたIcedID Installerは、regsvr32.exeで実行されます。
文書ファイルを開いた際に発生する通信を図15に示します。これまでの攻撃と比べると、User-Agentに変化があることがわかります。

図15 文書ファイル実行時のHTTPリクエスト(11月3日)
11月20日の攻撃で使用された文書ファイル
11月20日の攻撃に使用された文書ファイルは、11月3日、4日、5日の攻撃で使用されたものから一部変更されました。変更点としては、regsvr32.exeの代わりにrundll32.exeを使用するようになったことが挙げられます。感染フローとプロセスツリーを図16、図17に示します。

図16 IcedID Installer感染までのフロー(11月20日)

図17 文書ファイル実行時のプロセスツリー(11月20日)
11月3日、4日、5日と比較した場合の動作の差異は、次の通りです。
- %TEMP%\temp.tmpとして保存されたIcedID Installerは、rundll32.exeで実行されます。 11月20日の攻撃では、引数として「ShowDialogA -r」を指定し、IcedID InstallerのShowDialogA関数を引数「-r」付きで呼び出します。
文書ファイルを開いた際に発生する通信は、11月3日、4日、5日の攻撃と同様です(図18)。

図18 文書ファイル実行時のHTTPリクエスト(11月20日)
通信のレスポンスについて
文書ファイルがIcedID Installerを取得する際のレスポンスを図19に示します。通常、図のように「Content-Type: application/octet-stream」で平文で取得されます。

図19 HTTPレスポンス
なお、攻撃対象国以外のIPアドレスから通信先URLに接続した場合、タイトルが「404 Not Found」となったHTMLがサーバから返ってきます(図20)。このように接続元IPアドレスが攻撃対象の国や地域であるかをチェックする機能は、「Geofence」と呼ばれます。

図20 日本以外のIPアドレスから接続した場合のHTTPレスポンス
以上のように、日本国内で10月に使用された文書ファイルに比べ、11月に使用された文書ファイルは処理が少々複雑になっており、検知を逃れるために攻撃者が活発に開発していることがわかります。また、Geofenceによって感染端末の国や地域を確認することから、攻撃者グループは対象を明確にしたうえで国や地域に合わせてキャンペーンを行っているといえます。このようなテクニックが使われることで、当事国以外のセキュリティリサーチャによる調査に多少の支障をきたし、結果として脅威情報が共有されないということも起こりえます。
感染するマルウェアの特徴
Shathakによる日本向けの攻撃では、オンラインバンキングを狙うマルウェアであるIcedIDに感染することが多いです。このマルウェアは、2017年に報告されましたが、現在も機能のアップデートが続けられています。たとえば、2019年9月からステガノグラフィを使用するようになり、ローダが更新されました。
現在のIcedIDは、ダウンローダが二段階あり、これらの動作を経てIcedID Coreが動作する構成となっています。ここでは、IcedIDの3つのコンポーネントについて解説します。
IcedID Installer
最初に実行されるダウンローダです。次の段階で使用するPEファイルが含まれるPNG形式の画像データ(ステガノグラフィ)をダウンロードして実行します。通常、DLL形式です。
Group-IB社のレポートでは「the first stage downloader」と呼ばれており、Malware Traffic Analysisでは「IcedID Installer」と呼ばれています。
また、実行時に下記のような正規のドメイン名と通信することが特徴です。
- help.twitter.com
- www.intel.com
- www.oracle.com
- support.oracle.com
- support.apple.com
- support.microsoft.com
- instagram.com
- www.instagram.com
- www.facebook.com
- www.tumblr.com
- twitter.com
IcedID Downloader/Loader
2番目に動作するダウンローダ兼ローダです。主にIcedID Coreのダウンロードと端末上に保存されたIcedID Coreのロードを行います。タスクスケジューラにタスクを登録することで永続化されます。DLL形式とEXE形式の2種類が存在します。2020年10月16日以降、DLL形式が多く使用されている傾向にあります。
Group-IB社のレポートでは「Downloader/Loader: the second-stage downloader」と呼ばれており、Malware Traffic AnalysisではDLL形式が「initial IcedID DLL」、EXE形式が「IcedID EXE」と呼ばれています。
次の段階で使用するIcedID CoreはPNG形式のステガノグラフィとしてダウンロードされます。ダウンロード後にコードが展開されると、正規のmsiexec.exeを子プロセスとして生成し、コードのインジェクトとスレッド生成を行います。
IcedID Core
IcedIDのコアボットです。他のモジュールをダウンロードし、Cookieの窃取や証明書のインストール、Webインジェクションなどを行います。IcedID Downloader/LoaderがDLL形式の場合は、Coreが起動したタイミングでタスク登録が行われます。
IcedID の感染フロー
感染フローについて簡単に解説します。図21に攻撃の全体像を再掲します。

図21 攻撃の全体像(再掲)
感染フローは次の通りです。
- ユーザが文書ファイルを開き、「コンテンツの有効化」をクリックすることで、IcedID Installerが%TEMP%にダウンロードされます。(例:「%TEMP%\temp.tmp」)
- regsvr32.exeまたはrundll32.exeによって、IcedID Installerが実行されます。
- IcedID Installerによって、PNGファイルがダウンロードされます。
- PNGファイルからIcedID Downloader/Loaderが復号され、実行されます。
- IcedID Downloader/Loaderによって、別のPNGファイルがダウンロードされます。
- PNGファイルからIcedID Coreが復号され、ロードされます。
- IcedID Coreを実行するために、msiexec.exeを子プロセスで生成し、コードをインジェクトします。
- msiexec.exeのプロセス内でIcedID Coreが実行されます。
IcedID の機能
IcedIDは、次のような幅広い機能が存在すると報告されていることから、情報窃取からリモートアクセスまで様々な被害が想定されます。
- Webインジェクション
- パスワードやCookieのダンプ・送信
- ファイルのダウンロード・実行
- シェルコードの実行
- 感染端末の特定ファイルの送信
- VNC
- プロキシ
下記のレポートにIcedIDの詳細な解析結果が記載されていますのであわせてご参照ください。
- 「COVID-19 and FMLA Campaigns used to install new IcedID banking malware」, Juniper Networks, 2020/06/18 https://blogs.juniper.net/en-us/threat-research/covid-19-and-fmla-campaigns-used-to-install-new-icedid-banking-malware
- 「IcedID: When ice burns through bank accounts」, Group-IB, 2020/05/29 https://www.group-ib.com/blog/icedid
- 「New version of IcedID Trojan uses steganographic payloads」, Malwarebytes, 2019/12/03 https://blog.malwarebytes.com/threat-analysis/2019/12/new-version-of-icedid-trojan-uses-steganographic-payloads/
実行痕跡の確認方法
実行痕跡の確認方法を以下に示します。
端末の自動起動設定の確認
IcedID Downloader/Loaderが永続化のための設定を行うため、感染時はその痕跡を確認できます。
タスクスケジューラ
- IcedID Downloader/Loaderを実行するためのタスクが登録されます。
- これまでにタスク名として表2に示す2通りが存在することを確認しています。
- IcedID Downloader/Loaderの絶対パスは、複数のパターンが存在します。具体例は「7.3.3 IcedID Downloader/Loader、IcedID Core」を確認してください。
表2 登録されるタスクの例
| タスク名 | タスク |
| <ランダム>_{<GUID>} 例: 「ajtoes_{4E5743C5-193E-4BC9-01FB-20FD0C145823}」 | regsvr32.exe /s “<IcedID Downloader/Loaderの絶対パス>” |
| {<GUID>} 例: 「{2AC743D5-293E-4BC2-02CB-247DDC243812}」 | (同上) |

図22 タスクスケジューラの登録例(10月27日)
Runキー
- タスクスケジューラへの登録が失敗した場合、Runキーに登録する可能性があります。
ネットワークトラフィックやプロキシログの確認
感染時のネットワークトラフィックやプロキシログが残っている場合は、次に示す通信が記録されていないかをご確認ください。
文書ファイルの通信
HTTPリクエストのヘッダのうち、User-Agentが「WinHttp.WinHttpRequest.5」となっていることがあります。
HTTPレスポンスは、平文のDLLファイルのバイナリデータが「application/octet-stream」で返却されます。
通信先ドメイン名「<英単語><数字4桁>.com」(10月27日~11月5日)
- 例:recycle9393[.]com
- 例:virtual9408[.]com
- 例:essay9763[.]com
通信先ドメイン名「<英字2-3桁>-<英単語><数字4桁>.com 」(11月20日)
- 例:xgk-company2593[.]com
- 例:xg-endorse4501[.]com
- 例:ta-price8067[.]com
IcedID Installerの通信
- 最初に複数の正規ドメイン名(www.intel.comやsupport.apple.comなど)に通信します。
- IcedID Downloader/Loader(取得ファイル名「background.png」)をダウンロードします。 例 : https://zomboboxer[.]top/background.png
- ダウンロード時の通信は、User-Agentが存在せず、Cookieヘッダに特徴的なデータが含まれます(図23、図24)。
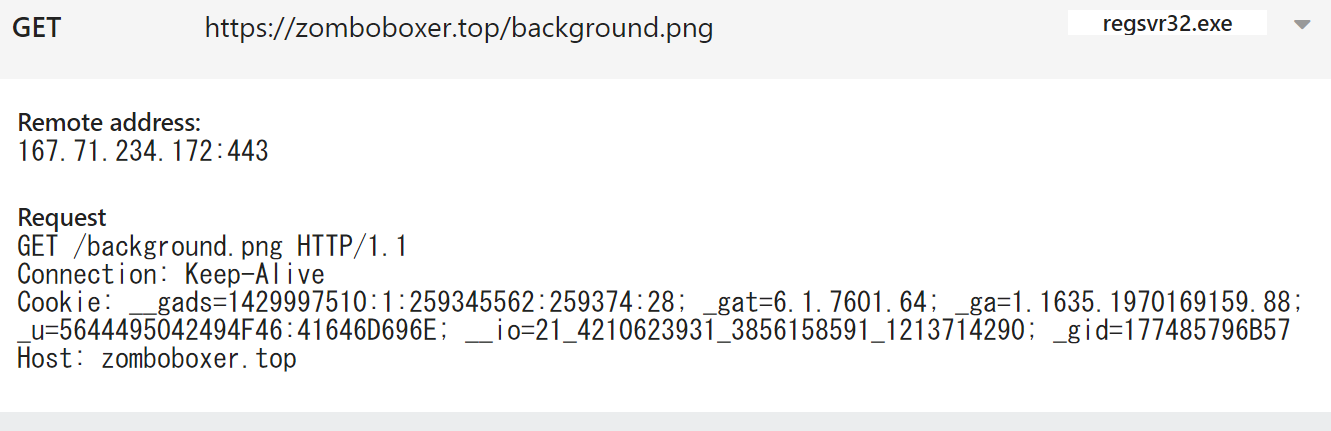
図23 IcedID Installerの通信例(10月27日)
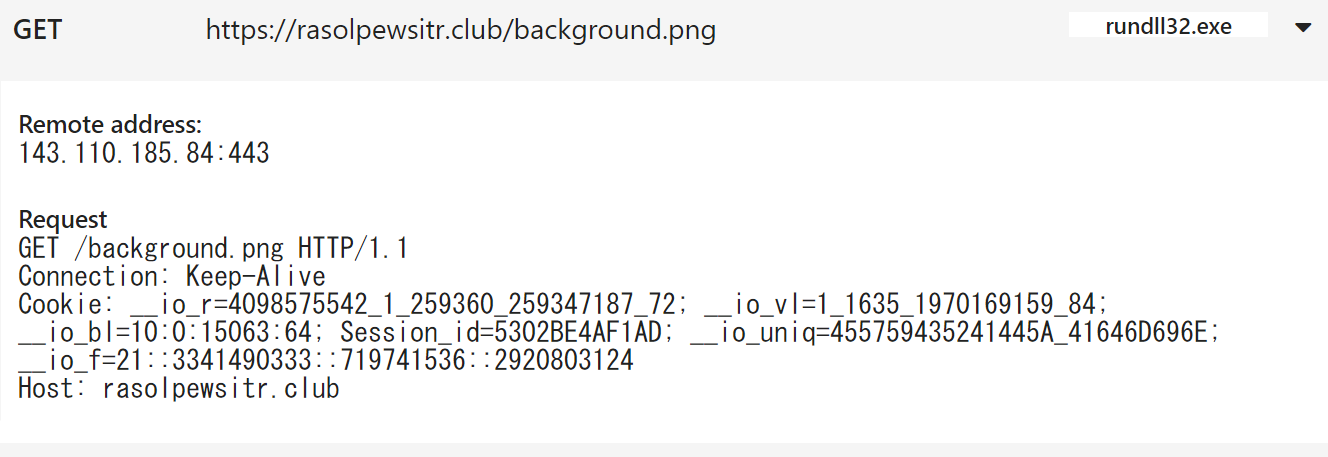
図24 IcedID Installerの通信例(11月20日)
IcedID Downloader/Loaderの通信
HTTPS通信でポート443宛に、次の形式のGETリクエストを行います。 形式:/image/?id=%0.2X%0x8X%0.8X%s 例:GET /image/?id=01D58E41094F4484B20000000000FF00000000
通信先ドメイン名は、以下のドメインを使用する傾向があります。
- .best
- .buzz
- .casa
- .club
- .co
- .cyou
- .fit
- .online
- .pw
- .top
- .xyz
IcedID Coreの通信
HTTPS通信でポート443宛に、次の形式のGETリクエストを行います。 形式:/audio/?z=<Base64>
通信先ドメイン名は、以下のドメインを使用する傾向があります。
- .best
- .buzz
- .casa
- .club
- .co
- .cyou
- .fit
- .online
- .pw
- .top
- .xyz
生成ファイルの確認
以下に示すようなファイルが生成されていないかをご確認ください。
文書ファイル
※以下のファイルは、名前や保存先を攻撃者が容易に変更できる部分であるため、未掲載のものが存在する可能性がある点にご注意ください。
| ファイル | 説明 |
| c:\users\public\12345.txt | 文書ファイルがダウンロードしたDLLファイル。 10月27、10月28日の日本向けキャンペーンで使用。 |
| %TEMP%\ibfDC.pdf | 文書ファイルがダウンロードしたDLLファイル。 10月29日の日本向けキャンペーンで使用。 |
| %TEMP%\temp.tmp | 文書ファイルがダウンロードしたDLLファイル。 11月3日~5日、11月20日の日本向けキャンペーンで使用。 |
| %TEMP%\in.com | 文書ファイルがコピーした正規のmshta.exe。 11月3日~5日、11月20日の日本向けキャンペーンで使用。 |
| %TEMP%\in.html | 文書ファイルがドロップしたHTMLファイル。 11月3日~5日、11月20日の日本向けキャンペーンで使用。 |
IcedID Installer
IcedID Installerの生成ファイルは下表の通りです。
| ファイル | 説明 |
| %TEMP%\~<数字>.tmp 例: 「%TEMP%\~1282690640.tmp」 | ステガノグラフィ。暗号化されたIcedID Downloader/Loader。 11月5日までの日本向けキャンペーンで使用。 |
| %TEMP%\<16進数・数字>.png 例: 「%TEMP%\4206af38.png」 | ステガノグラフィ。暗号化されたIcedID Downloader/Loader。 11月20日の日本向けキャンペーンで使用。 |
| %TEMP%\~<数字>.dll 例: 「%TEMP%\~1282690640.dll」 | 展開されたIcedID Downloader/Loader。 11月5日までの日本向けキャンペーンで使用。 |
| %LOCALAPPDATA%\<英字>.dat 例: 「%LOCALAPPDATA%\Wristdignity.dat」 | 展開されたIcedID Downloader/Loader。 11月20日の日本向けキャンペーンで使用。DLL形式。 |
| %TEMP%\<16進数・数字>.tmp 例: 「%TEMP%\DAC945E2.tmp」 | 証明書関連のデータ。 |
IcedID Downloader/Loader、IcedID Core
これまでに一部ファイルの保存先として、%LOCALAPPDATA%や%APPDATA%配下の複数のパターンがあることを確認しています。
| ファイル | 説明 |
| %LOCALAPPDATA%\{<GUID>}\<英数字>.dll 例: 「%LOCALAPPDATA%\{98D1DC83-B3EE-65AF-E202-1194EEB42E57}\vuxiobou32.dll」 | 永続化されるIcedID Downloader/Loader。 |
| %LOCALAPPDATA%\<ランダム>\<ユーザ名>\<英数字>.dll 例:「%LOCALAPPDATA%\Caha\admin\amkobacw4.dll」 | 永続化されるIcedID Downloader/Loader。 |
| %APPDATA%\{<GUID>}\{<GUID>}\<英数字>.dll 例: 「%APPDATA%\{C7FCC3E6-4C7D-0737-883F-176008F30A5B}\{EC2EE927-3BAE-5113-ACBA-A90387B3F2DA}\Obniip3.dll」 | 永続化されるIcedID Downloader/Loader。 |
| %APPDATA%\<ユーザ名>\<英数字>.dll 例:「%APPDATA%\user\wojowe.dll」 | 永続化されるIcedID Downloader/Loader。 |
| %LOCALAPPDATA%\{<GUID>}\<英数字>\<英数字>.png 例: 「%LOCALAPPDATA%\{FC0E3655-C793-2075-0BD2-3FD837BB40E1}\ijtada\Miroac64.png」 | ステガノグラフィ。暗号化されたIcedID Coreなど。 図26が画像の例です。感染状況によっては複数のファイルが存在することがあります。 |
| %LOCALAPPDATA%\<ユーザ名>\<英数字>.png 例: 「%LOCALAPPDATA%\user\Qioyac64.png」 | ステガノグラフィ。暗号化されたIcedID Coreなど。 図26が画像の例です。感染状況によっては複数のファイルが存在することがあります。 |
| %LOCALAPPDATA%\<ユーザ名>\<ランダム>\{<GUID>}\<英数字>.png 例: 「%LOCALAPPDATA%\user\{3F5713C6-793E-2AF0-08AA-10FC0C375866}\Ewgeebca1.png」 | ステガノグラフィ。暗号化されたIcedID Coreなど。 図26が画像の例です。感染状況によっては複数のファイルが存在することがあります。 |
| %TEMP%\sqlite64.dll %TEMP%\sqlite32.dll | SQLiteモジュール。 |

図25 IcedID Downloader/Loader、IcedID Coreによって生成されるフォルダの例(10月27日)

図26 保存される画像ファイルの例(ビューアで開くと黒い画像が表示される)
レジストリの確認
IcedID Coreがレジストリに下図のようなデータを登録することがあります。このバイナリデータには暗号化された通信先情報が含まれています。

図27 レジストリに登録されるデータの例

図28 レジストリに登録されるデータの復号例
他のマルウェアへの感染の有無確認
Emotetへの感染を狙う攻撃メールと混同されることが多いため、感染の有無を調査する際には、下記リンクも合わせてご確認ください。
- JPCERT/CC マルウエアEmotetへの対応FAQ https://blogs.jpcert.or.jp/ja/2019/12/emotetfaq.html
感染の判断が難しい場合・専門企業による調査が必要な場合
下記リンクにて、セキュリティインシデント発生時に緊急対応を請け負ってくれる企業の一覧があります。初期相談が無料の企業もあります。
- JNSA サイバーインシデント緊急対応企業一覧 https://www.jnsa.org/emergency_response/
謝辞
本稿の執筆にあたり、「Malware Traffic Analysis」および「ばらまきメール回収の会」による情報共有を活用させていただきました。お礼を申し上げます。
参考リンク(順不同)
- Malware Traffic Analysis https://www.malware-traffic-analysis.net/
- Malware Traffic Analysis(IoC情報) https://pastebin.com/u/malware_traffic
- Malware Traffic Analysis(Twitter) https://twitter.com/malware_traffic
- ばらまきメール回収の会(Twitter) https://twitter.com/retrieve_member
IoC(11月20日時点)
文書ファイルの通信先
moon6651[.]com space7873[.]com ticket6798[.]com virtual9408[.]com fade9400[.]com monster2064[.]com smooth8490[.]com space7873[.]com spot6327[.]com wild2486[.]com apple6813[.]com bread3250[.]com diamond2948[.]com enrich3459[.]com news7264[.]com patch6838[.]com fame5810[.]com flag1571[.]com garden1219[.]com profit3486[.]com recycle9393[.]com suffer2379[.]com alley2857[.]com bonus8742[.]com harbor6814[.]com shop4706[.]com shoulder6024[.]com sort7452[.]com table4920[.]com track6609[.]com cradle5590[.]com erase1656[.]com essay9763[.]com flower5428[.]com follow1906[.]com oppose1345[.]com parent8700[.]com soda8729[.]com story6649[.]com what6233[.]com
11月20日: xgk-company2593[.]com xg-endorse4501[.]com ta-price8067[.]com pmj-intact5338[.]com oc-timber7979[.]com ney-impose8272[.]com jun-genre2657[.]com gp-select7372[.]com fg-clip8673[.]com eeb-sight5314[.]com dhl-rule6692[.]com dbw-equip8964[.]com
IcedID Installerの通信先
zomboboxer[.]top/background.png redicilious[.]online/background.png voairtaxetion[.]xyz/background.png loaddyna[.]fit/background.png laodtwomoretimes[.]fit/background.png covercinemo[.]club/background.png detecvasquez[.]cyou/background.png
11月20日: rasolpewsitr[.]club/background.png
IcedID Downloader/Loader、Coreの通信先
maseratipirosh[.]top tyrek87[.]cyou fodsijjire[.]cyou rivercoockinh[.]cyou hdfouter[.]pw blokaddio[.]top defeodallio[.]cyou grekilioliplane[.]best nawserty8[.]club quaddroporrte4[.]top
11月20日: emoposawe[.]cyou okrufedikol29[.]club plumbum44[.]cyou desinforma[.]cyou coupper3[.]cyou revopilte3[.]club formerglommer[.]best 4tankers8[.]cyou aweragiprooslk[.]cyou psycotrest33[.]cyou realisationdelimitation[.]top